DamaSoft Email Security
DamaSoft Email Security è il plugin gratuito per proteggere le email di WordPress e, quando presenti, checkout WooCommerce e carrelli abbandonati CartFlows da domini errati, temporanei o non raggiungibili. I controlli restano locali e non richiedono servizi esterni.
Il file ZIP arriva da DamaSoft, senza registrazione, carrello o pagamento.
- Nessuna email richiesta
- Pacchetto ZIP originale
La registrazione è gratuita e facoltativa. Il download non richiede un account.
Crea un account / Accedi- Versione del plugin
- v3.2.1
- WordPress minimo
- 6.2+
- PHP minimo
- 7.4+
Ferma gli indirizzi problematici prima che diventino errori.
Guarda il prodotto prima di scaricarlo.
Schermate reali per esplorare interfaccia, funzioni e dettagli operativi. Seleziona un’immagine per ingrandirla.
Funzioni, vantaggi e dettagli del prodotto
DamaSoft Email Security è un plugin sicurezza email WordPress gratuito e locale che riduce gli invii verso indirizzi malformati, domini temporanei, destinatari bloccati o domini che non pubblicano record di posta raggiungibili. Protegge la posta generata da WordPress e, quando i relativi plugin sono presenti, aggiunge controlli dedicati al checkout WooCommerce e ai carrelli abbandonati CartFlows.
Un indirizzo errato non provoca soltanto una mancata consegna. Può interrompere il recupero di un ordine, far perdere una comunicazione al cliente, riempire le code di tentativi ripetuti e peggiorare la qualità dei dati raccolti dal negozio. DamaSoft Email Security interviene prima dell’invio con controlli trasparenti, spiegabili e configurabili, senza trasformare il sito in una copia parallela di clienti o ordini.
Protezione email WordPress senza servizi esterni
Il plugin lavora sul server che ospita WordPress. Non invia indirizzi email a DamaSoft, non richiede chiavi API e non usa servizi HTTP di verifica. La sintassi viene analizzata con le funzioni native di WordPress; regole, lista dei domini temporanei, suggerimenti e registro restano nella tua installazione.
I controlli DNS riguardano soltanto la parte di dominio dell’indirizzo e usano il resolver configurato dal provider di hosting. Non viene spedito un messaggio di prova e il plugin non dichiara di conoscere l’esistenza della singola casella: una verifica simile richiederebbe infatti un servizio esterno o un contatto reale con il server destinatario.
Come funziona il controllo dei destinatari
1. Sintassi e normalizzazione
L’indirizzo viene ripulito e controllato prima di entrare nel flusso di consegna. Errori evidenti, formati incompleti e domini non utilizzabili vengono distinti dai casi incerti, così un problema temporaneo non viene automaticamente trattato come frode o spam.
2. Liste di autorizzazione e blocco
Dalla pagina Regole puoi inserire un indirizzo completo oppure un dominio. La lista di autorizzazione consente di approvare destinazioni note; quella di blocco ferma indirizzi o provider non desiderati. Ogni riga è leggibile e modificabile dall’amministratore, senza regole nascoste.
3. Domini email temporanei e refusi
Una lista locale riconosce provider usa e getta comuni. Il correttore individua inoltre errori come gmail.dcom e suggerisce il dominio plausibile senza sostituirlo di nascosto. Nel checkout il cliente può correggere subito il dato, mentre la verifica server-side resta sempre decisiva.
4. Record DNS con modalità conservativa
Il motore cerca record MX e, quando necessario, A o AAAA. I risultati vengono conservati in cache per evitare richieste ripetitive. Nella modalità predefinita un fallimento esclusivamente DNS viene registrato come avviso e lasciato passare: questa scelta riduce i falsi positivi durante disservizi temporanei del resolver. La modalità rigida è disponibile soltanto per chi decide consapevolmente di bloccare anche questi casi.
Controllo della posta in uscita di WordPress
DamaSoft Email Security intercetta i destinatari prima che PHPMailer invii il messaggio e controlla correttamente i campi To, Cc e Bcc. In una lista mista rimuove soltanto i destinatari certamente invalidi e conserva quelli validi. Se tutti i destinatari di instradamento risultano invalidi, conclude intenzionalmente l’operazione come gestita: in questo modo plugin di coda, automazioni o sistemi di recupero non riprovano all’infinito lo stesso invio impossibile.
Questo comportamento riguarda la protezione tecnica della consegna. Il plugin non modifica il contenuto delle email, i template WooCommerce o le preferenze commerciali del cliente.
Plugin sicurezza email per WooCommerce
WooCommerce è un’integrazione opzionale. Quando è attivo, il plugin valida sul server sia il checkout classico sia il Checkout Block tramite Store API. Il suggerimento visuale nel browser migliora l’esperienza, ma non sostituisce mai la convalida server-side e non può essere usato per aggirarla.
Ordini, clienti, pagamenti, rimborsi e indirizzi restano gestiti da WooCommerce, che continua a essere la fonte ufficiale dei dati commerciali. DamaSoft Email Security aggiunge soltanto la verifica necessaria al campo email e registra l’esito utile alla diagnostica.
Protezione dei carrelli abbandonati CartFlows
Se è installato il plugin ufficiale CartFlows Cart Abandonment Recovery, le richieste di acquisizione verificate vengono controllate prima che un indirizzo certamente errato entri nella coda di recupero. Una pulizia programmata può inoltre contrassegnare come disiscritti i record non utilizzabili già salvati.
L’integrazione opera esclusivamente sulla tabella ufficiale cartflows_ca_cart_abandonment dopo averne verificato la struttura. Non elimina le statistiche CartFlows e non cerca tabelle dal nome simile. Se CartFlows non è presente, questa parte resta inattiva e tutte le funzioni WordPress continuano normalmente.
Dashboard, widget e registro leggibile
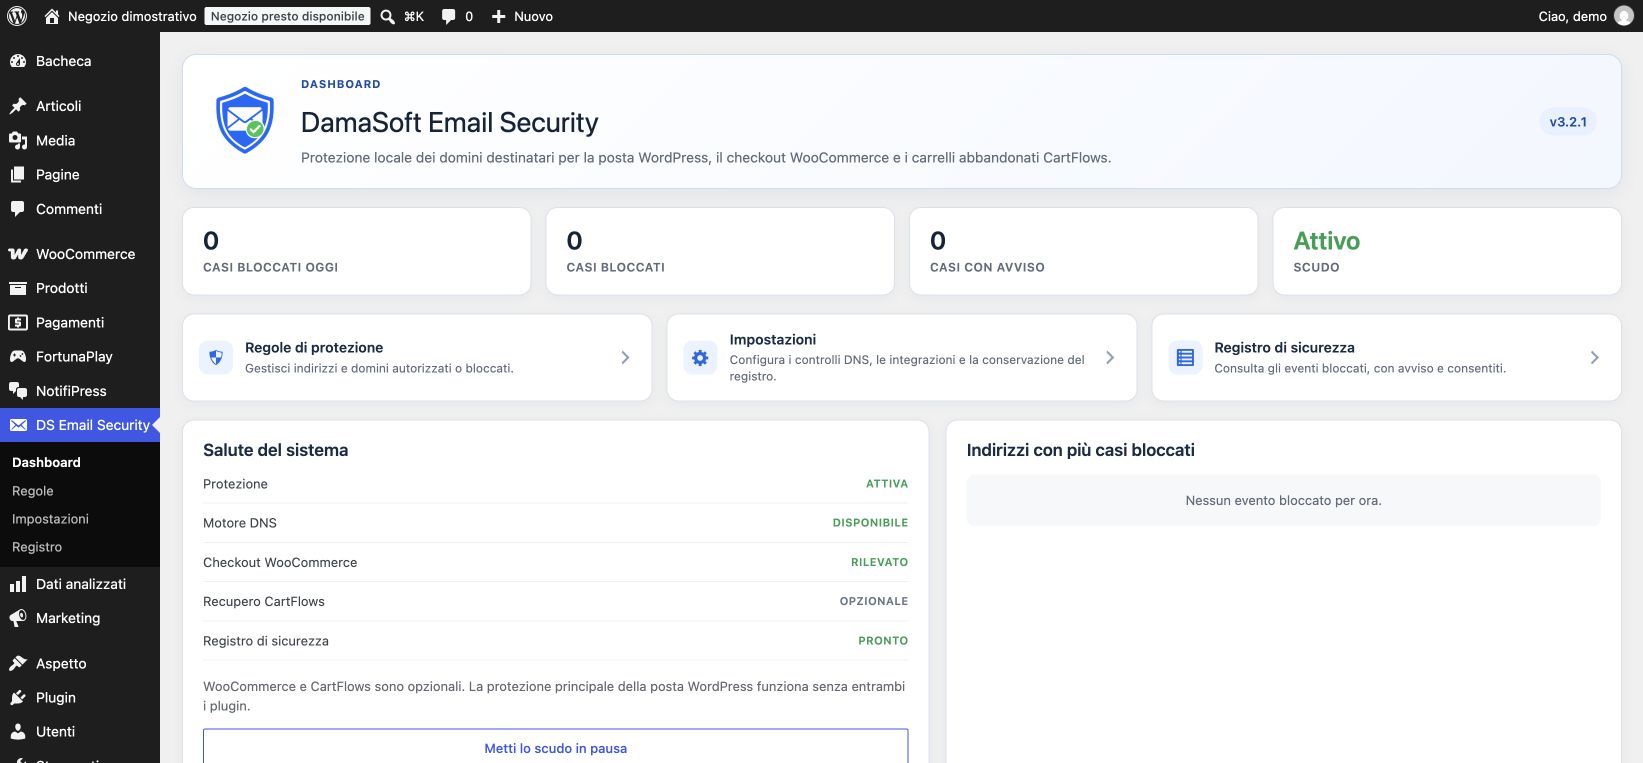
Il centro di controllo riunisce stato della protezione, casi bloccati, avvisi, salute del sistema, collegamenti rapidi e indirizzi ricorrenti. Un widget compatto nella Bacheca WordPress mostra il riepilogo essenziale senza caricare gli asset del plugin nelle altre pagine amministrative.
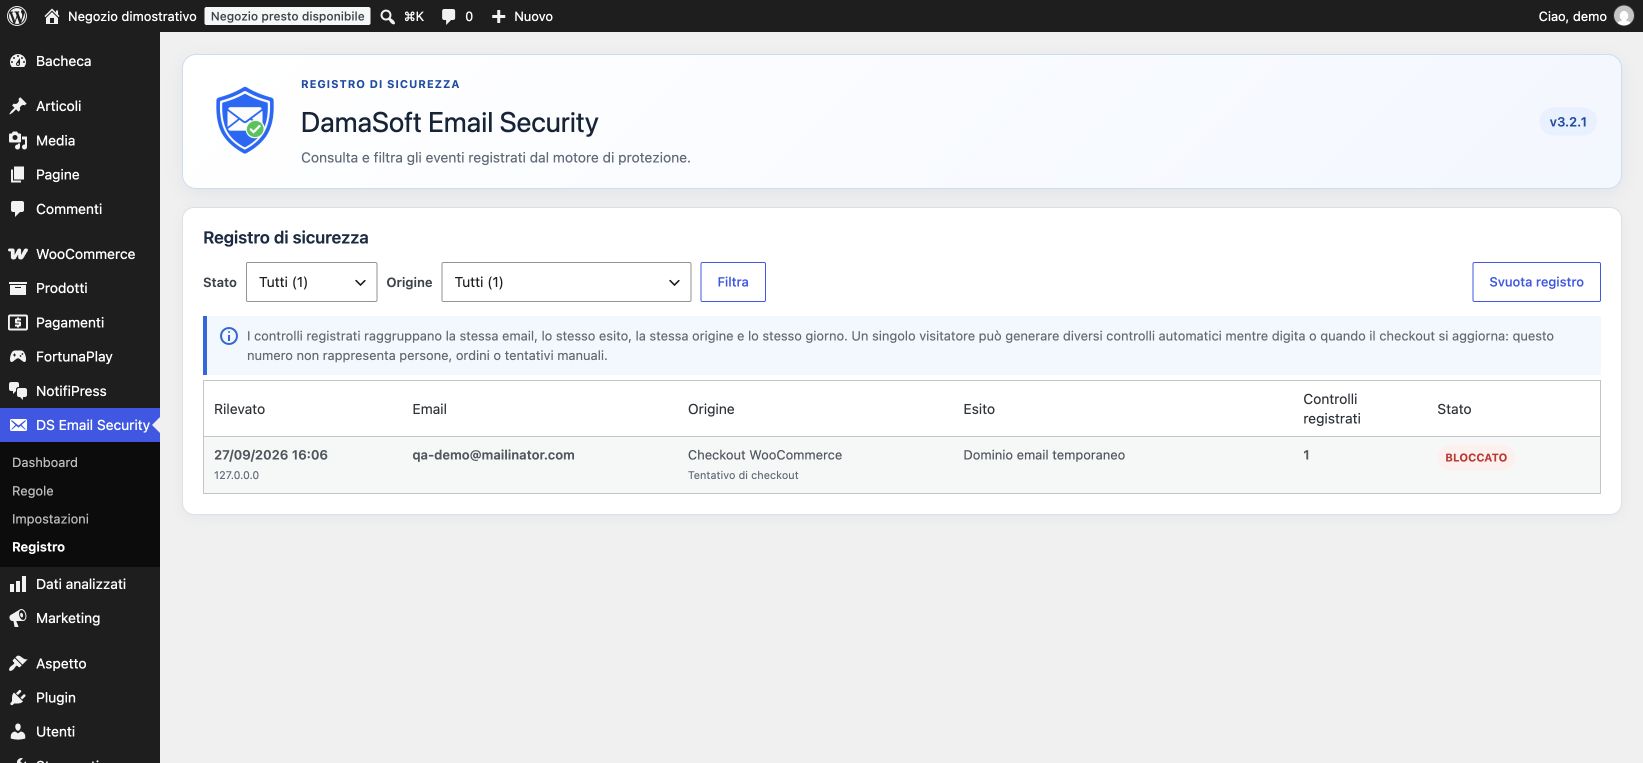
Nel registro puoi filtrare per stato e sorgente. I totali della dashboard contano casi di sicurezza distinti; la cronologia dettagliata conserva invece il numero reale dei controlli automatici. Un singolo visitatore può generare più verifiche mentre digita o quando il checkout si aggiorna: quel numero non rappresenta persone, ordini né tentativi manuali.
Privacy e controllo dei dati
Il registro archivia soltanto eventi bloccati o incerti e non copia tutte le email inviate con successo. Gli indirizzi IP raccolti dal checkout vengono anonimizzati, la conservazione è configurabile e una pulizia programmata rimuove i dati scaduti. Il plugin partecipa inoltre agli strumenti WordPress per esportazione e cancellazione dei dati personali e propone un testo da valutare nella Privacy Policy.
Gli strumenti tecnici aiutano a gestire i dati in modo trasparente, ma non sostituiscono la valutazione legale del titolare del sito né una corretta informativa ai visitatori.
Per chi è pensato
- Siti WordPress che inviano notifiche, moduli o messaggi transazionali.
- Negozi WooCommerce che vogliono ridurre ordini con email digitate male.
- Funnel CartFlows che usano il recupero dei carrelli abbandonati.
- Aziende che preferiscono controlli locali senza API esterne.
- Amministratori che vogliono capire perché un caso è stato bloccato o segnalato.
Installazione e prima configurazione
- Premi “Scarica gratis” nella pagina DamaSoft: ottieni lo ZIP senza account, carrello o pagamento.
- Apri Plugin, Aggiungi nuovo, Carica plugin e seleziona lo ZIP.
- Attiva DamaSoft Email Security e apri la voce DS Email Security.
- Controlla le liste di autorizzazione e blocco.
- Lascia attiva la modalità DNS conservativa durante le prime verifiche.
- Se usi WooCommerce o CartFlows, prova un indirizzo valido, un refuso comune e un dominio temporaneo in un ambiente di test.
- Definisci il periodo di conservazione coerente con la Privacy Policy del sito.
Durante l’aggiornamento da DAMA Email Security 2.x, la versione 3.2.0 conserva impostazioni e tabella del registro. Il predecessore attivo viene disattivato per impedire che due versioni filtrino lo stesso messaggio.
Domande frequenti
Il plugin conferma che una casella email esiste?
No. Verifica sintassi, regole, domini temporanei, refusi comuni e record pubblici del dominio. Non invia messaggi di prova e non usa un servizio esterno per interrogare la singola casella.
WooCommerce e CartFlows sono obbligatori?
No. La protezione della posta WordPress, le regole, i controlli DNS e il registro funzionano senza entrambi. Le integrazioni si attivano soltanto quando i relativi plugin sono disponibili.
Supporta il Checkout Block di WooCommerce?
Sì. La verifica server-side copre le richieste Store API oltre al checkout classico.
Un problema DNS può bloccare un cliente reale?
Nella configurazione predefinita no: un fallimento esclusivamente DNS viene registrato come avviso e lasciato passare. L’amministratore può scegliere la modalità rigida, comprendendone il rischio di falsi positivi.
Cosa succede alle statistiche dei carrelli CartFlows?
I record certamente invalidi già supportati vengono contrassegnati come disiscritti, non cancellati. Le statistiche restano disponibili e i futuri messaggi di recupero vengono fermati.
Invia dati a DamaSoft?
No. Non contiene telemetria e non effettua richieste HTTP verso DamaSoft o piattaforme di verifica. Le sole interrogazioni di rete previste sono le normali richieste DNS del server per il dominio destinatario.
Cosa viene rimosso alla disinstallazione?
La disinstallazione elimina attività pianificate, impostazioni, cache DNS e tabella del registro del plugin. La semplice disattivazione conserva i dati, così una riattivazione non perde la configurazione.
Scarica gratis DamaSoft Email Security
Se cerchi un plugin sicurezza email WordPress gratuito capace di proteggere posta in uscita, checkout WooCommerce e recupero CartFlows senza affidare gli indirizzi a servizi esterni, DamaSoft Email Security offre un flusso completo e trasparente. Premi “Scarica gratis” per ottenere lo ZIP direttamente da DamaSoft, senza registrazione, carrello o pagamento. L’account resta facoltativo.
Proteggi le email senza complicare il checkout
DamaSoft Email Security controlla gli indirizzi prima dell’invio di WordPress e, se usi WooCommerce, durante il checkout. Non richiede un account esterno o una chiave API. Parti con la configurazione prudente: puoi verificare i risultati nel registro prima di rendere più rigide le regole.
1. Installa il plugin e controlla lo stato
- Nella pagina DamaSoft premi Scarica gratis: ottieni lo ZIP senza registrazione, carrello o pagamento. L’account è facoltativo. In WordPress carica il file da Plugin → Aggiungi plugin → Carica plugin; non estrarlo.
- Attivalo e apri DS Email Security → Dashboard. La protezione deve risultare Attiva.
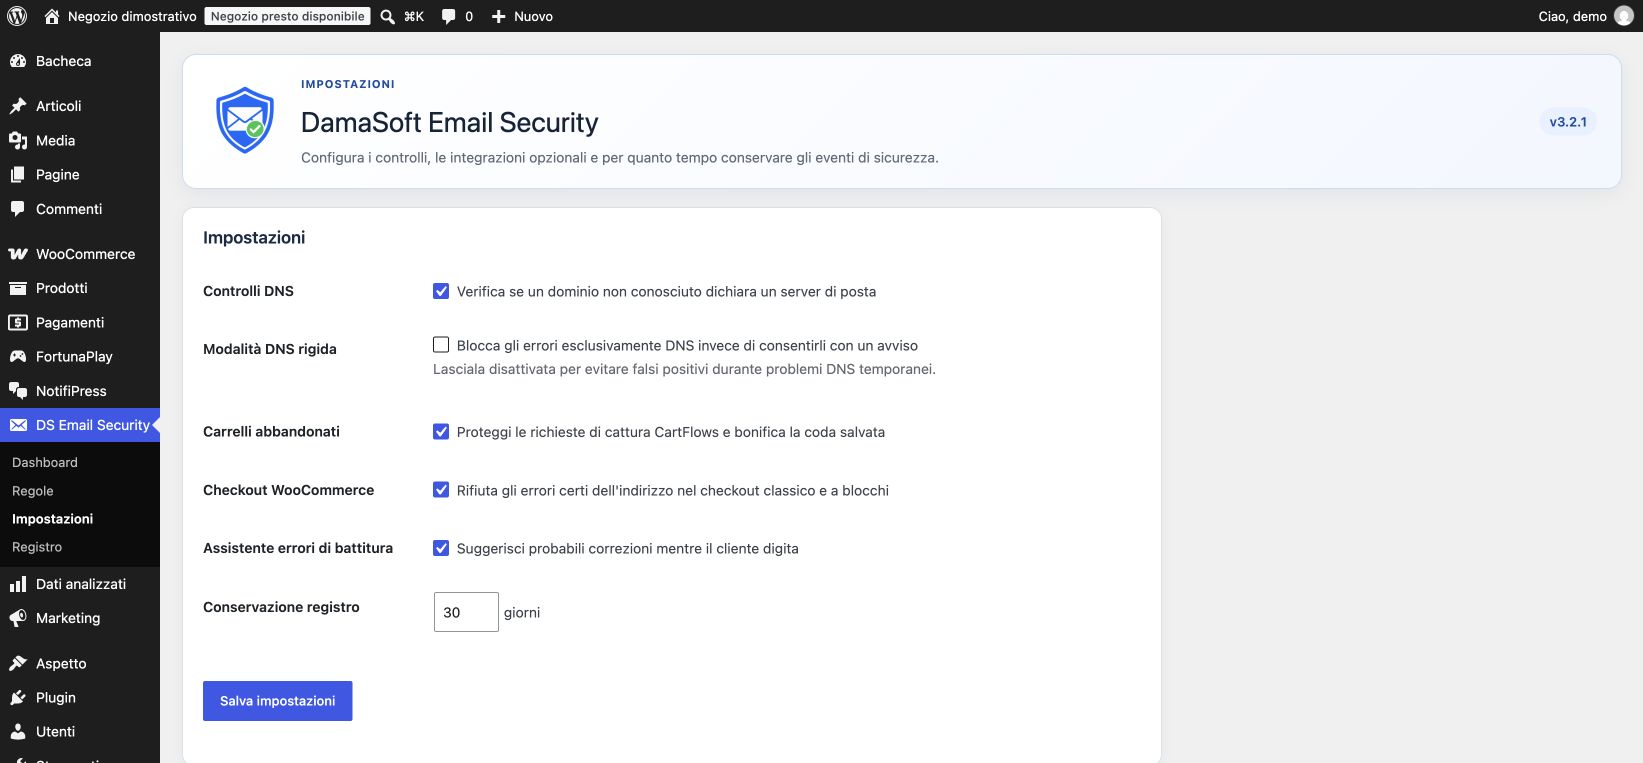
- Apri Impostazioni e lascia inizialmente la modalità DNS rigida disattivata. Così un problema temporaneo del DNS produce un avviso, senza bloccare da solo un cliente legittimo.
2. Imposta le regole essenziali
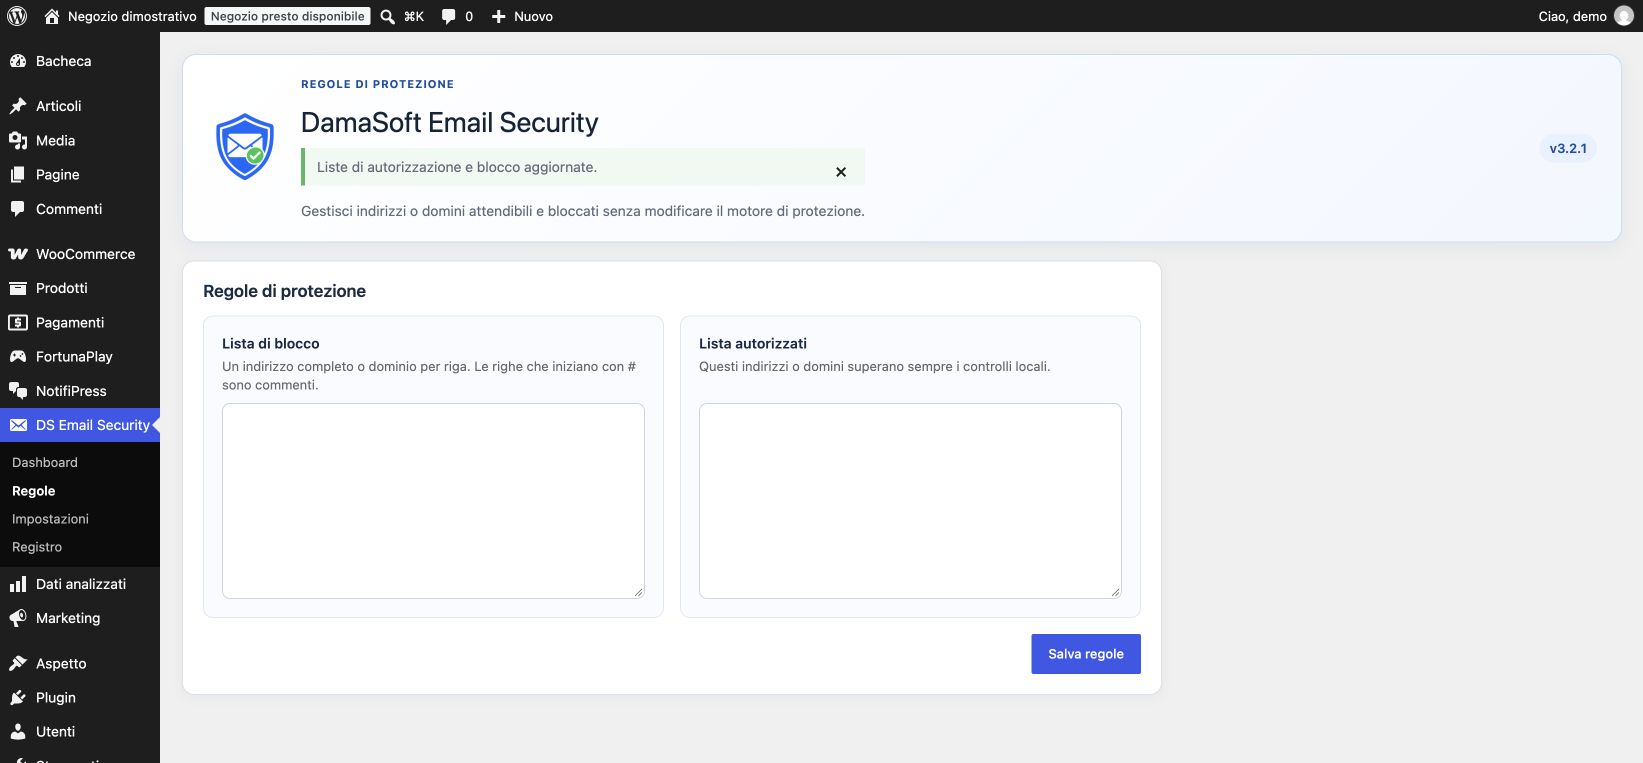
In Regole trovi la lista di blocco e quella di autorizzazione. Inserisci un indirizzo completo o un dominio per riga. Usa la lista di blocco solo per destinazioni che conosci come indesiderate; usa quella di autorizzazione per un indirizzo affidabile fermato per errore. La lista di autorizzazione ha precedenza su quella di blocco. Non è necessario compilare entrambe per iniziare: il plugin include già controlli di sintassi e un elenco locale di domini email temporanei.
3. Verifica WooCommerce e i carrelli abbandonati
Se WooCommerce è attivo, in Impostazioni puoi mantenere abilitata la protezione del checkout. Il controllo lavora sia nel checkout classico sia nel Checkout Block: il suggerimento visuale aiuta a correggere un refuso, mentre la decisione finale avviene sul server.
Se usi Cart Abandonment Recovery for WooCommerce di CartFlows, lascia attiva anche la protezione dei carrelli abbandonati. Il plugin ignora le acquisizioni con indirizzi certamente non validi e può contrassegnare come disiscritti i record non validi già salvati; non cancella le statistiche CartFlows. Senza CartFlows questa funzione resta semplicemente inattiva.
4. Fai una prova sicura
Su un sito di prova verifica tre casi: un tuo indirizzo valido, un evidente refuso del dominio e un indirizzo usa-e-getta. Non completare ordini fittizi sul negozio pubblico. Torna in Registro per vedere origine, motivo ed esito dei soli controlli bloccati o incerti. Più controlli automatici dello stesso indirizzo non indicano altrettanti clienti o ordini.
Se un indirizzo legittimo viene fermato
Leggi prima il motivo nel Registro. Se il problema riguarda solo il DNS, controlla che la modalità rigida sia disattivata e che il DNS dell’hosting funzioni. Se il dominio è affidabile e il blocco è confermato come falso positivo, aggiungi l’indirizzo o il dominio alla lista di autorizzazione. Evita di mettere in pausa l’intera protezione per risolvere un singolo caso.
Privacy, conservazione e aggiornamenti
Gli indirizzi non vengono inviati a DamaSoft: i controlli restano sul tuo WordPress; per i soli domini non conosciuti il server interroga il resolver DNS configurato dall’hosting. In Impostazioni scegli per quanti giorni conservare il Registro, in coerenza con la tua informativa privacy. La semplice disattivazione conserva impostazioni e registro; la disinstallazione li rimuove. Gli aggiornamenti del plugin pubblicato su WordPress.org seguono il normale pannello Plugin → Aggiornamenti.
Da sapere: Email Security non può garantire che una casella individuale esista né sostituisce un servizio SMTP. Se un’email valida non arriva, controlla anche la configurazione di invio del sito e la cartella spam del destinatario.
Versione Free
Lingue del plugin gratuitoItaliano incluso. Non serve un download aggiuntivo: scegli Italiano nella lingua di WordPress e, se necessario, del tuo profilo.
Inglese incluso. Il plugin usa la lingua del sito o del profilo, secondo le sue impostazioni.
Cosa cambia, versione dopo versione.
Correzioni, nuove funzioni e note di compatibilità pubblicate insieme alle release del prodotto.
- Interfaccia italiana sui siti WordPress italiani, anche durante la revisione delle traduzioni della community; inglese sulle altre installazioni.
- Regole di autorizzazione e blocco più leggibili e ordinate su desktop e mobile.
- Numero di versione visibile vicino al logo anche nelle schermate amministrative più piccole.
- Aggiornamento compatibile con la 3.2.0: impostazioni, registro di sicurezza e comportamento della validazione conservati.
Conteggi distinti dei casi di sicurezza e dettaglio dei controlli automatici; correzione della gestione To, Cc e Bcc; protezione WooCommerce e CartFlows verificata; URL pubblico dedicato e pacchetto WordPress.org ripulito senza cataloghi di traduzione compilati. Impostazioni e registro esistenti vengono conservati.
Inizia gratis, con tutto ciò che serve per usarlo davvero.
Scarica il pacchetto ZIP direttamente da DamaSoft e installalo sul tuo WordPress. La registrazione è gratuita e facoltativa.
Compatibilità e requisiti
- WordPress 6.2 o superiore
- PHP 7.4 o superiore
- WooCommerce 8.0 o superiore soltanto per la protezione checkout
- CartFlows Cart Abandonment Recovery soltanto per i carrelli abbandonati
- Accesso amministratore per configurare regole e conservazione
Cosa dicono i clienti
Solo i clienti che hanno effettuato l’accesso e acquistato questo prodotto possono lasciare una recensione.
Hai già usato questo prodotto? Racconta come ti sei trovato: aiuterà altri clienti a scegliere.